Жителите на Киев получиха предупреждения за радиация, химическо нападение и улични боеве, а в Русия се появиха съобщения за изстреляни ядрени бойни глави. Властите в двете държави потвърдиха кибератаки, но засега няма доказателства, свързващи двата инцидента.
Нова и изключително опасна форма на кибервойна предизвика объркване в Украйна и Русия в нощта срещу 2 ноември. Хакери проникнаха в мобилни приложения за предупреждение на населението и разпространиха фалшиви съобщения за ядрени удари, радиоактивно замърсяване и химически атаки. Инцидентите засегнаха системи, на които милиони граждани разчитат ежедневно, за да получават информация за непосредствена опасност.
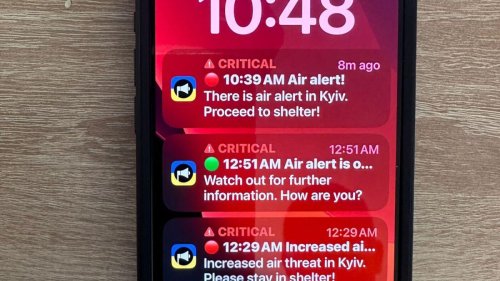
Първият случай беше регистриран в Украйна късно вечерта на 1 ноември. Вместо обичайните предупреждения за ракетни и дронови нападения, потребителите на приложението Air Alert започнаха да получават необичайни известия за радиационна опасност в Киев, предстояща химическа атака и дори улични боеве в украинската столица.
Сред съобщенията се появи и предупреждение на руски език за приближаваща ракета „Орешник“, придружено от препратка към канал в Telegram. Някои от известията бяха написани на английски с правописни и граматически грешки, което допълнително засили подозренията за външна намеса.
Украинските военновъздушни сили реагираха незабавно, като съобщиха, че приложението е било компрометирано, и призоваха населението да запази спокойствие. Военните категорично отрекоха да съществува потвърдена радиационна опасност.
Часове по-късно ядрена тревога и в Русия
Докато украинските служби работеха по възстановяването на приложението, подобен инцидент беше регистриран и на територията на Русия.
Руското Министерство на извънредните ситуации съобщи, че мобилното му приложение е станало обект на мащабна кибератака, при която неизвестни лица са получили възможност да изпращат фалшиви уведомления до гражданите.
Сред разпространените съобщения имало предупреждения за изстреляни ядрени бойни глави и непосредствена опасност за различни райони на страната. Според информацията на руските власти фалшиви известия са достигнали до потребители в 33 региона.
Министерството потвърди пробива, като уточни, че основната система за предупреждение на населението не е засегната. Работата по възстановяването на приложението е започнала непосредствено след установяването на атаката.
Така в рамките на няколко часа две воюващи държави се оказаха изправени пред един и същ проблем: гражданите получават сигнали за катастрофална опасност от приложения, създадени именно за тяхната защита.
Кой стои зад атаките?
Украински представители обвиниха Русия за проникването в системата Air Alert. Руски хакерски групи също разпространиха твърдения за участие в нападението, но независима проверка на тези признания засега няма.
От своя страна Москва съобщи за външна кибератака срещу собственото си приложение, без да представи публични технически доказателства за самоличността на извършителите.
Към момента не е установено дали двата инцидента са свързани, дали представляват координирана операция, или са отделни нападения, извършени от различни групи.
Фактът, че и двете държави съобщават за компрометирани системи почти едновременно, поражда въпроси за сигурността на цифровата инфраструктура, но сам по себе си не доказва общ организатор.
Защо подобна кибератака е толкова опасна?
Системите за ранно предупреждение имат една основна задача: да предоставят бърза и достоверна информация при непосредствена заплаха за живота и здравето на населението.
В условията на война жителите на Украйна ежедневно получават предупреждения за въздушни нападения. За тях тези приложения не са обикновен информационен канал, а част от ежедневните мерки за оцеляване.
Проникването в подобна система създава два сериозни риска. Първият е предизвикването на паника чрез несъществуваща заплаха. Вторият е далеч по-дългосрочен: загуба на доверие в предупрежденията, включително когато опасността е реална.
Ако гражданите започнат да се съмняват във всяка следваща тревога, ефективността на системите за гражданска защита неизбежно ще намалее.
Това превръща атаките срещу подобна инфраструктура в сериозен проблем за националната сигурност.
Инцидентите съвпаднаха с края на временното примирие край Херсон
Кибератаките бяха регистрирани непосредствено след изтичането на ограниченото примирие в района на Херсон. То беше договорено с хуманитарна цел, за да бъдат улеснени евакуацията на цивилни и доставките на помощи.
След изтичането му украинските власти съобщиха за възобновяване на руските атаки с дронове. Постъпиха информации за пострадали граждани и материални щети в различни райони.
Няма доказателства, че кибератаките срещу системите за предупреждение са били организирани във връзка с края на примирието. Съвпадението във времето все пак показва колко тясно са преплетени военните действия, информационните операции и цифровата сигурност в съвременните конфликти.
Следващата цел на кибервойната: доверието на обществото
Случилото се в Украйна и Русия разкрива уязвимост, която не се ограничава до двете воюващи държави.
Съвременните системи за гражданско предупреждение все по-често разчитат на мобилни приложения, интернет инфраструктура и автоматизирано разпространение на информация. Пробив в подобна среда позволява на нападателите да достигнат до огромна аудитория за секунди.
За разлика от обикновеното разпространение на дезинформация в социалните мрежи, тук фалшивите съобщения достигат до гражданите през официално разпознаваем канал за извънредни ситуации. Това им придава значително по-голяма убедителност.
Инцидентите поставят и въпроса за сигурността на аналогичните системи в останалите европейски държави, включително България, където BG-ALERT изпълнява важна функция при бедствия и извънредни ситуации. Няма информация българската система да е засегната или да съществува връзка с установените атаки.
Украинските власти съобщиха, че приложението Air Alert е възстановено след временното прекъсване. В Русия също са предприети действия за нормализиране на услугата.
Ядрен удар не е регистриран, потвърдена радиационна заплаха няма. Но кибератаките демонстрираха как една фалшива тревога, разпространена през доверена система, е способна да превърне информационната сигурност в непосредствен проблем за милиони хора.
И докато разследванията продължават, най-важният въпрос остава без отговор: кой е организирал нападенията и как са били преодолени защитите на системите, създадени да предупреждават гражданите за реална опасност?